Azure Bastion for PaaS 2.0
このページの翻訳はAIによって自動的に行われました。可能な限り正確な翻訳を心掛けていますが、原文と異なる表現や解釈が含まれる場合があります。正確で公式な情報については、必ず英語の原文をご参照ください。
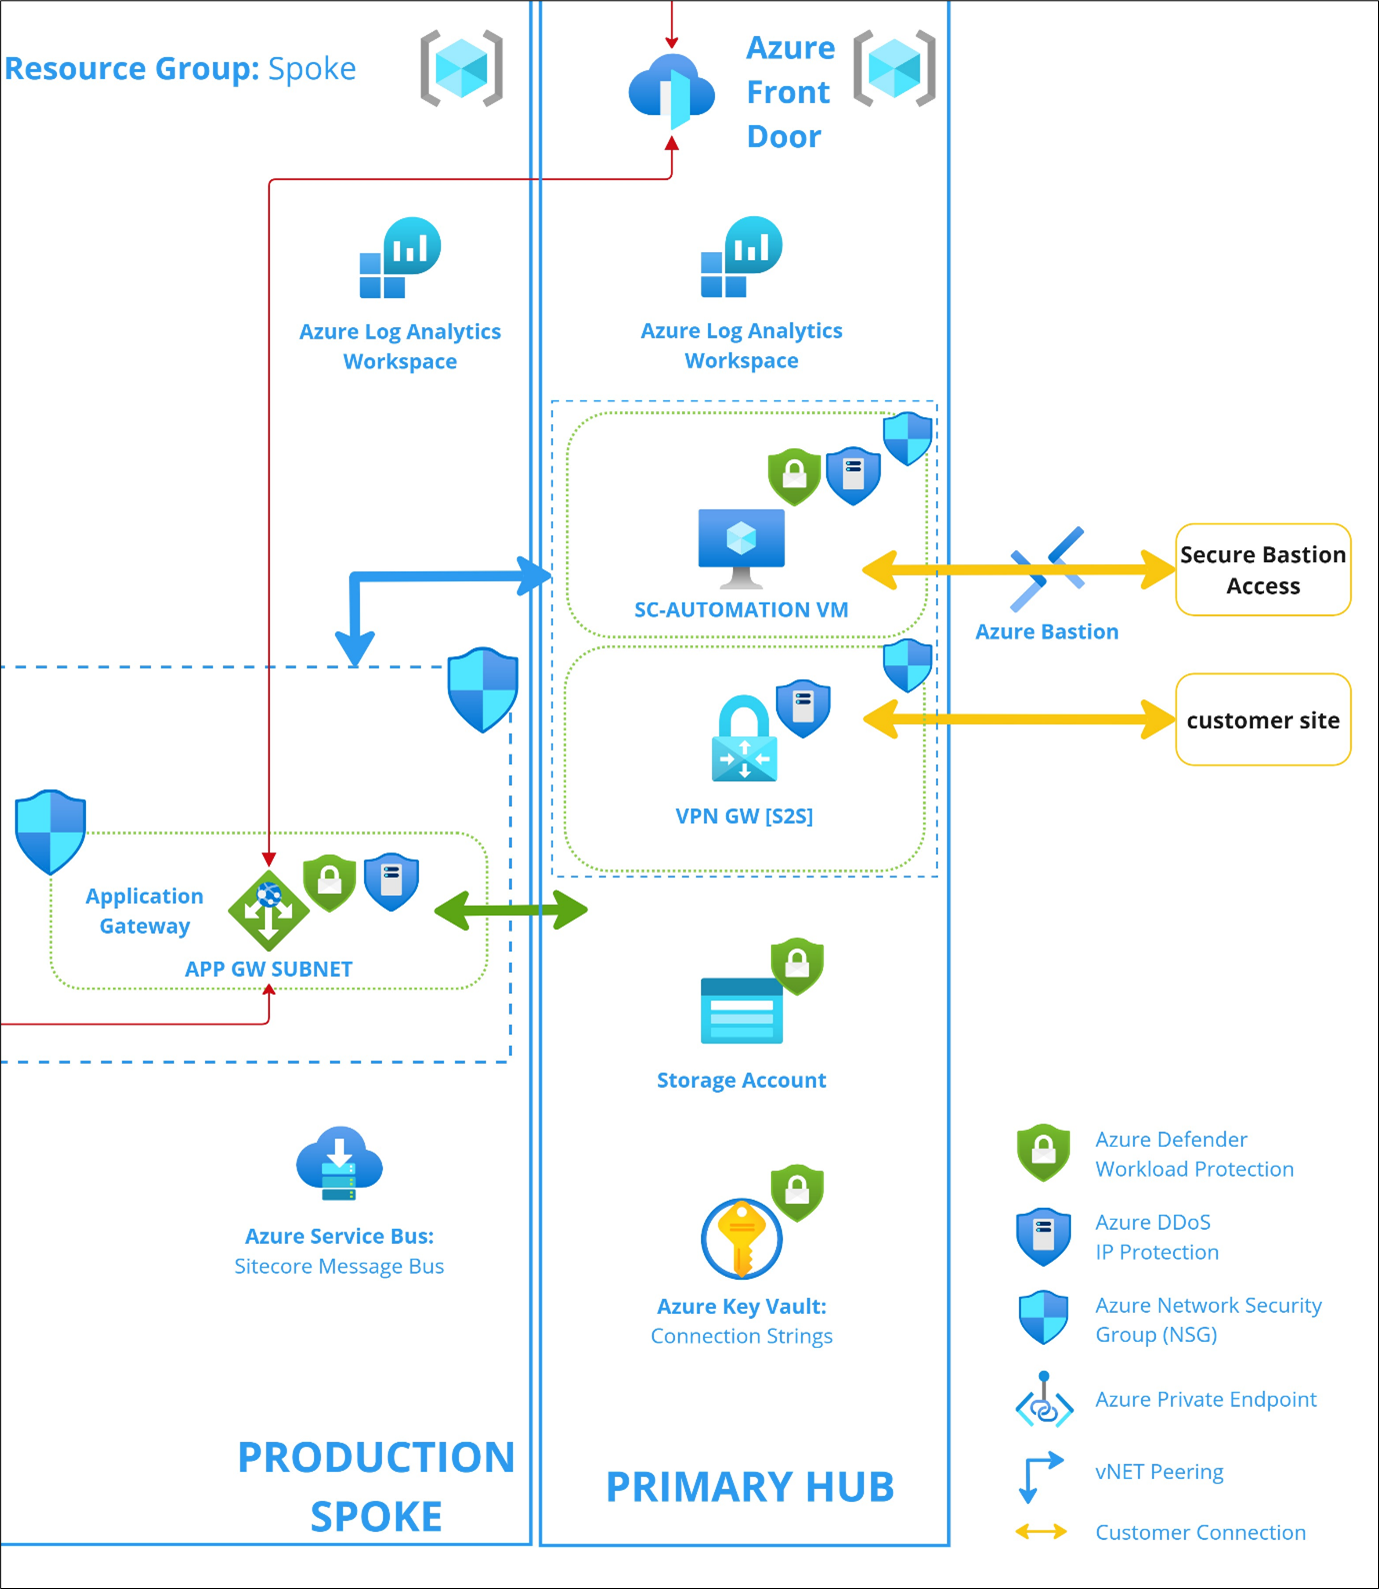
Azure Bastionは、PaaS 2.0ハブ環境でプロビジョニングされた完全マネージドサービスで、プライベートIPアドレスを介して仮想マシンを安全に接続します。リモートDesktopプロトコル(RDP)およびセキュアシェルプロトコル(SSH)を仮想マシンに安全かつシームレスに接続し、パブリックIPアドレスを公開せず、エージェントや特別なクライアントソフトウェアを必要としません。
建築
以下の図は、Azure BastionがPaaS 2.0でホストされ、Hub環境の仮想マシンに接続されている様子を示しています。
セキュリティ強化
これらのセキュリティ強化は、PaaS 2.0のAzure Bastionエントリーポイントに使用されるAzure仮想マシンリソースに適用されます。これらはハブ環境の初期プロビジョニングに含まれますが、Windows Defender Exploit GuardおよびFile Integrity Monitoringは要望に応じて有効化可能です。
-
Azureゲスト設定拡張機能を有効にする - ゲスト設定拡張機能は仮想マシン内の設定監査を可能にします。この機能は、Hub仮想ネットワークを通じて環境のリソースにアクセスするためにBastionサービスを通じて使用される仮想マシンのSitecore監視機能を強化します。
-
Windows VM向けにAzureディスク暗号化を有効にする - この構成は仮想マシンのOSおよびデータディスクの暗号化を提供します。この機能はBastionの仮想マシンのセキュリティを強化し、顧客のデータ流出リスクを軽減します。
-
Azure Update Managerを有効にする - この設定により、Bastionの仮想マシン上で毎週水曜日午前12
(仮想マシンの位置に基づき)に自動パッチ適用が予定されており、オプションNeverReboot有効化されています。ガバナンスと保守は、Azure Update Managerダッシュボードを通じて、既存のすべての仮想マシンに対して統一サービスとして提供されます。詳細は こちらでご覧いただけます。 -
仮想マシンにエンドポイント保護のインストールを有効にする - この構成は、ウイルス、スパイウェア、その他の悪意あるソフトウェアから重要なアクセスポイントを保護することで仮想マシン全体のセキュリティ体制を強化するものです。これにより、脅威を早期に検出し、コンプライアンスを確保し、セキュリティ侵害のリスクを減らすことができます。Microsoft Antimalwareは仮想マシンの拡張機能として追加され、リアルタイムの保護を提供します。Microsoft Antimalwareの詳細については こちらをご覧ください。
-
仮想マシン上でWindows Defender Exploit Guardを有効にする - この構成は、攻撃や脆弱性のリスクを低減し、仮想マシンのセキュリティ体制を強化することを目的としています。Windows Defender Exploit Guardは、マルウェア、ランサムウェア、エクスプロイト手法、ネットワークベースの攻撃など、さまざまな脅威から守るために設計されたセキュリティ機能のセットです。この構成の詳細は こちらでご覧いただけます。
!重要Windows Defender Exploit Guardは初期プロビジョニング時にデフォルトで有効化されていません。有効にしたい場合は、Sitecoreサポートチームにお問い合わせください。
-
仮想マシン上でファイル整合性監視を有効にする - この構成は、重要なシステムおよびアプリケーションファイル、ディレクトリ、構成の変更を監視・追跡し、不正または悪意のある変更がないか、潜在的なセキュリティ侵害や侵害を示すものです。この構成の詳細は こちらでご覧いただけます。
!重要初期プロビジョニング時にはファイル整合性監視はデフォルトで有効になっていません。有効にしたい場合は、Sitecoreサポートチームにお問い合わせください。