コンテキストID
このページの翻訳はAIによって自動的に行われました。可能な限り正確な翻訳を心掛けていますが、原文と異なる表現や解釈が含まれる場合があります。正確で公式な情報については、必ず英語の原文をご参照ください。
!注組織のコンテキストIDを管理するには、Organization AdminまたはOrganization Ownerロールが必要です。
コンテキストIDは、Sitecore Cloud Portal組織内の特定のリソースへのアクセスを許可する統一識別子であり、Sitecoreソリューションのセットアップや設定を容易にします。これは、CDP、Personalize、Experience Edgeなど組織のリソースにアクセスするためにアプリやサービスに使えるキーの集合体のように機能します。
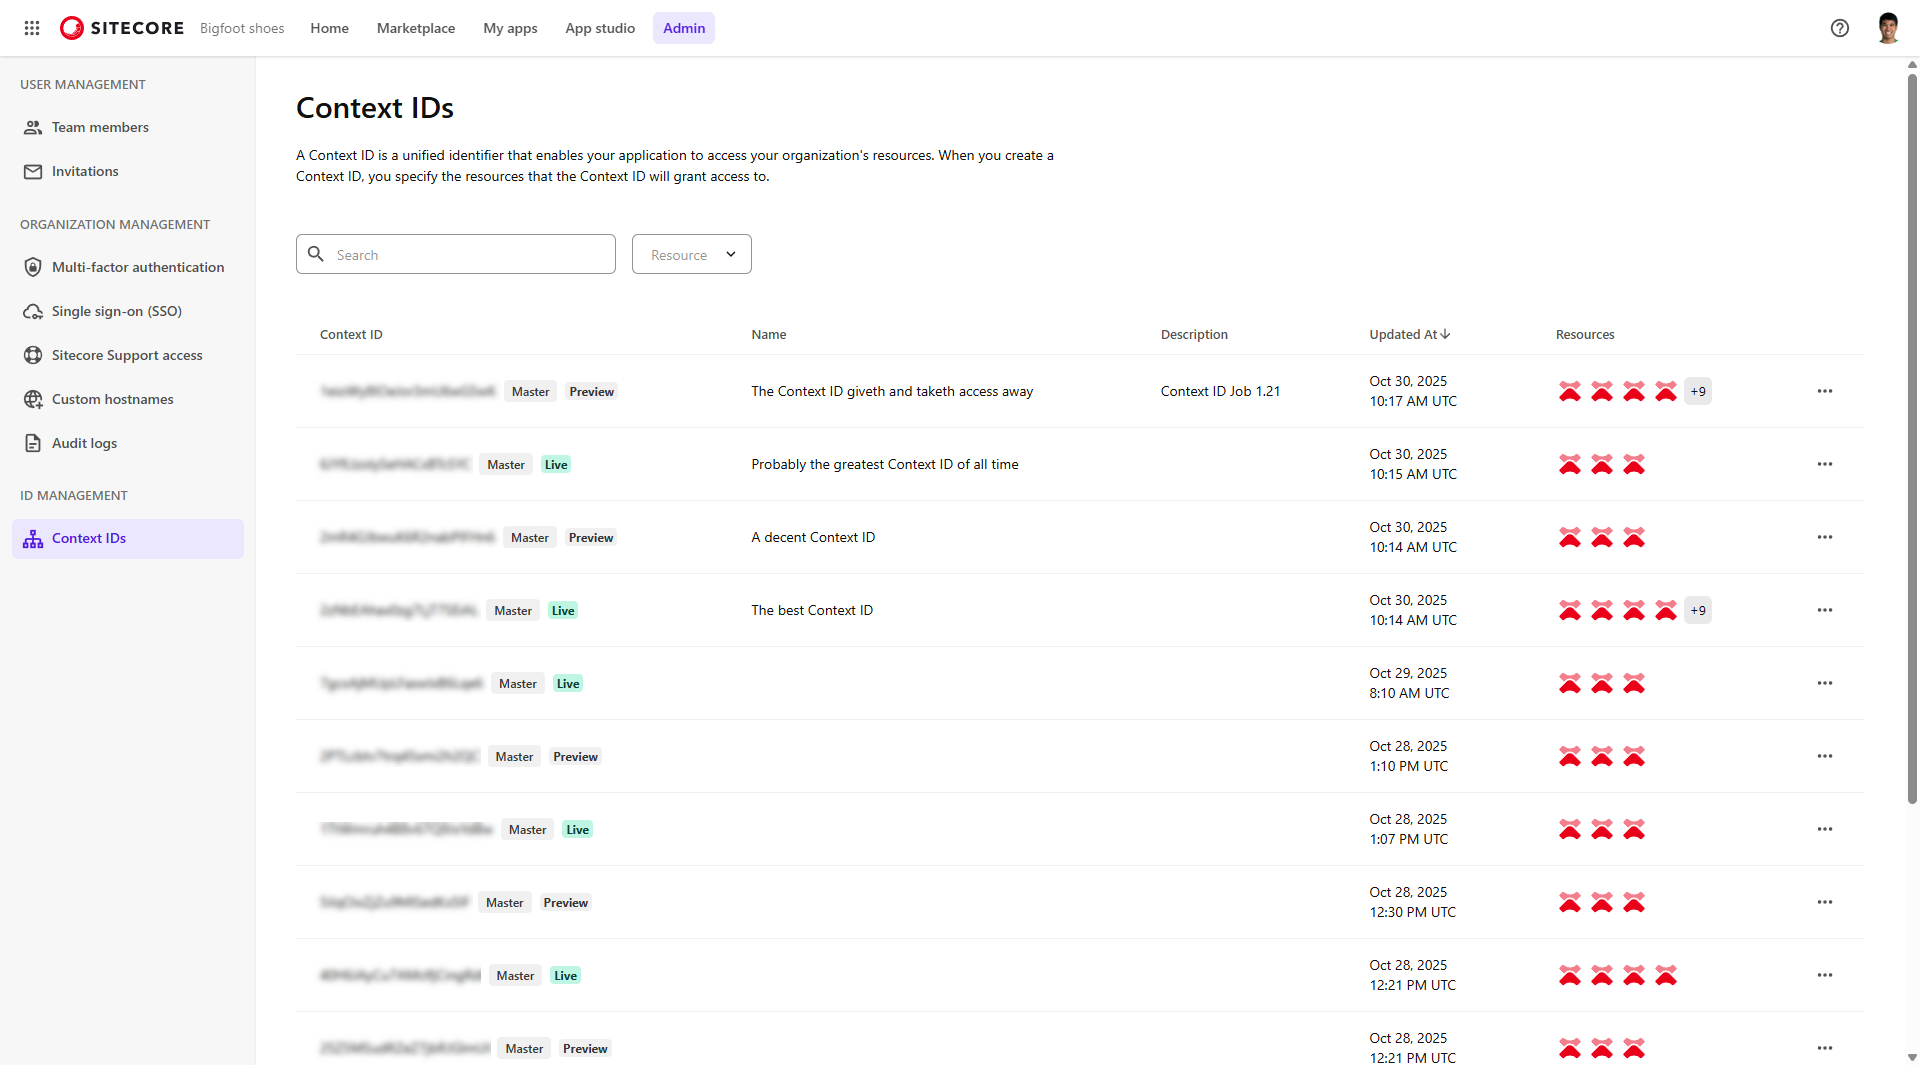
これは、アプリケーションからのAPIリクエストに含まれる認証トークンとして機能します。リクエストが送信されると、プラットフォームはコンテキストIDを以下に使います。
- リクエストの認証をしてください。
- アプリケーションがアクセス許可されているリソースを特定します。
- リクエストをExperience Edgeや他のSitecoreコンポーネントなど、適切なサービスにルーティングしてください。
コンテキストIDを使えば、以下のことができます:
- セキュリティを強化し、特定のアプリやサービスが必要とするリソースのみへのアクセスを許可するスコープ付きのコンテキストIDを作成することで、細かなアクセスを割り当てましょう。
- クライアントコードとサーバーコードごとに別々のスコープ付きコンテキストIDを作成し、サーバー側の操作に限定するAPIアクセスを制限します。
コンテキストIDの種類
コンテキストIDは、アプリケーションやサービスがアクセスできるリソースを決定します。
コンテキストIDには3種類あります:
- SitecoreAIによって生成されるマスターコンテキストID
- スコープコンテキストID
- カスタムコンテキストID
SitecoreAIによって生成されるマスターコンテキストID
マスターコンテキストIDは、SitecoreAI環境を作成すると自動的に生成されます: Live Context IDとPreview Context ID。 コンテキストIDのページには マスター タグが付いています。これらのコンテキストIDは、SitecoreAIが正常に動作するために必要なリソースが事前に設定されており、自動的に更新されます。 これらのコンテキストIDはDeployアプリから再生成できますが、他の方法で変更することはできません。
SitecoreAIによって生成されたコンテキストIDは、環境内のすべてのコンテンツへのアクセスを提供し、シークレットとして扱われます。
マスターコンテキストIDは、コンテンツ配信やイベントインジェストなど複数のリソースへのアクセスを許可できます。これにより強力ですが、アクセス制限が必要な場合にはあまり適していません。実際、マスターコンテキストID自体は使用せず、必ずアプリケーションで使用するスコープ付きコンテキストを作成することを推奨します。
スコープコンテキストID
スコープ化されたコンテキストIDは既存のコンテキストIDの下で作成されます。スコープ化されたコンテキストIDの階層構造により、親コンテキストIDのリソースへのカスタマイズ可能なアクセスが可能となり、リソースへのアクセスを正確に管理することが可能になります。
各スコープ化されたコンテキストIDは、親からのみリソースを継承できます。プライマリコンテキストIDのリソースを変更または削除すると、そのリソースを付与するすべてのスコープ付きコンテキストIDが影響を受けます。
クライアント側のリクエストについては、そのリクエストにのみ権限を持つ 公開スコープ付きのコンテキストIDを作成します 。
組織 のスコープ化されたコンテキストIDはSitecore Cloud Portalから管理します。
カスタムコンテキストID
カスタムコンテキストIDは、スコープ化されたコンテキストIDと同様に、コンテンツ配信やイベントの取り込みなど複数のリソースへのアクセスを可能にしますが、特定の統合や展開シナリオに合わせてカスタマイズされたユーザー作成の識別子です。
典型的なユースケースには以下が含まれます:
- Personalize、CDP、Searchなどのスタンドアロン製品を利用し、SitecoreAI(旧XM Cloud)を使わずに利用している顧客。
- Sitecore SearchをSitecoreAIと並用してデカップリングまたはスタンドアロンのセットアップで利用し、フロントエンドアプリケーションにリソースとして Search を追加する必要があります。
- 本番環境を接続したい顧客、例えば本番CDPインスタンスをステージングCMSにリンクして非本番インターフェースで実際のデータをテストする場合、またはその逆の場合です。
- CDPやPersonalizeのセットアップを本番コンテンツでテストしたい、または実際のデータでUIの挙動を検証したい顧客。
スコープ化されたコンテキストIDを使うべきタイミング
コンテキストIDはイベントリクエストなど一部のクライアント側リクエストで確認されます。ブラウザで公開されているコンテキストIDが必要なリソースのみへのアクセスを許可するようにするために、アプリケーションが必要とするリソースのみをスコープ化されたコンテキストIDに割り当てます。
フロントエンドでPersonalizeとAnalyticsを使い、バックエンドに追加サービスを提供するソリューションを検討してください。推奨される構成は以下の通りです:
- すべてのリソースを含むコンテキストIDを作成し、サーバーサイドサービスで使用します。このコンテキストIDは機密扱いされ、安全に管理されるべきです。
- PersonalizeとAnalyticsのみを含むスコープ付きコンテキストIDを作成し、クライアント側のリクエストに使います。
この例では、クライアント側のリクエストで公開されるコンテキストIDは、アプリケーションが必要とするリソースのみへのアクセスを許可します。
資料
カスタムまたはスコープ付きのコンテキストIDを作成する際、アクセスを提供するリソースを選択します。リソースには、Sitecoreリソースにアクセスするための認証情報や情報が含まれています。もしコンテキストIDがキーチェーンであれば、リソースはそのチェーン上のキーとなります。
コンテキストIDにはPersonalizeやEdgeなど、さまざまな種類のリソースを追加できます。これらの種類は、コンテキストIDごとに1つに制限されています。例外はSite identifierリソースで、SitecoreAI環境に複数のサイトがある場合、複数回割り当て可能です。
コンテキストIDに以下のリソースを追加できます:
-
Personalize - Personalizeインスタンスへのアクセスを付与します。Sitecore Cloud Portal組織にCDPがある場合、関連するCDPインスタンスへのアクセスも付与されます。
-
Edge - SitecoreAI環境のExperience Edge Delivery API (Live)または プレビュー API (Preview)へのアクセスを許可します。
-
Files - コンポーネントビルダー、デザインスタジオ、その他の主要機能に必要なファイルへのアクセスを許可します。
-
Forms - SitecoreAI環境のFormsアプリ へのアクセスを許可します。
-
Site Analytics (identifier) - サイトのアナリティクス識別子へのアクセスを許可します。
-
Sitecore Search - スタンドアロンSitecore Searchへのアクセスを許可する。
!注リソースとしてSitecore Searchを追加できるのはカスタムコンテキストIDのみです。