相続権
このページの翻訳はAIによって自動的に行われました。可能な限り正確な翻訳を心掛けていますが、原文と異なる表現や解釈が含まれる場合があります。正確で公式な情報については、必ず英語の原文をご参照ください。
継承アクセス権とは、特定の証券口座の先祖のアクセス権をアイテムが継承できるかどうかを決定する設定です。
継承アクセス権を使ってアクセス権の割り当てプロセスを効率化できます。特定の状況では、セキュリティ管理者がコンテンツツリー内のすべての項目に各役割に明示的アクセス権を割り当てるという面倒な作業を省くことができます。
デフォルトでは、アイテムはコンテンツツリーの上位にあるアイテム(祖先)に割り当てられたアクセス権を継承します。例えば、セキュリティ管理者は単一のアイテムのセキュリティ設定を設定でき、コンテンツツリーの下位のすべてのアイテム(子孫)は自動的に同じ設定を継承します。しかし、もし先祖からセキュリティ設定を受け継ぐべきでないアイテムが存在する場合は、継承アクセス権を使ってそのアイテムにセキュリティ設定の継承権を奪うことができます。
!重要アイテムはデフォルトで祖先からアクセス権を継承するため、実際に継承権を付与する必要はありません。
このトピックは以下を扱います:
アクセス権の対立
ユーザーやそのメンバーが属する役割に相続権や子孫アクセス権が割り当てられている場合、以下のルールが適用されます。
統治
例
役割やユーザーに拒否された継承アクセス権は、他のロールやユーザーに指定された継承アクセス権を覆します。
ユーザーが2つの役割のメンバーであり、1つはアイテムへのアクセス権を継承できる役割と、同じアクセス権を継承できない役割の場合、そのアクセス権は拒否されます。
ユーザーまたはロールに対して明示的に付与されたアクセス権は、継承アクセス権や親項目の子孫に割り当てられた権利を覆します。
ユーザーが2つの役割のメンバーであり、1つはユーザーがアイテムのアクセス権を継承できない役割、もう1つは明示的に同じアクセス権を付与する場合、そのユーザーはアクセス権を付与されます。
ユーザーアカウントに明示的にアクセス権を割り当てた場合、そのユーザーが所属するロールに対して明示的にアクセス権が割り当てられることを覆します。
ユーザーアカウントのアクセス権が明示的にアイテムの子孫に付与され、そのユーザーのメンバーであるロールの一つが子孫に対して明示的に拒否されている場合、その子孫にアクセス権が付与されます。
相続権によるアクセス管理の例
以下の例は、相続権を使ってアイテムおよびその子孫へのアクセス権をどのように管理するかを示しています。
アカウントに拒否する アイテムおよびその子孫に対するすべてのアクセス権
この例は、アカウントにアイテムおよびその子孫へのアクセス権を拒否する方法を示しています。
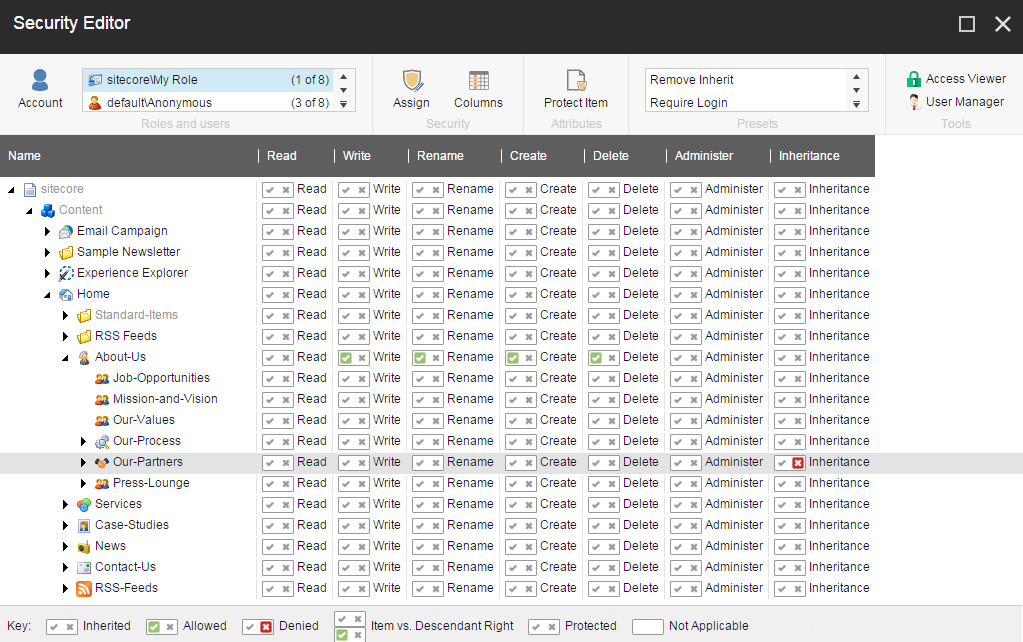
例えば、My Roleセキュリティアカウントに「About Us」項目の「書き換え、名前変更、作成、削除」のアクセス権を付与し、Our-Partnersサブアイテムにはこれらのアクセス権を継承する権利を拒否することができます。
セキュリティエディターでこれを行うには、Our-Partnersアイテムに継承アクセス権を拒否します。これにより、選択したアカウントはアイテムおよびその子孫に対するすべてのアクセス権、読み取り権を含む権利を失います。
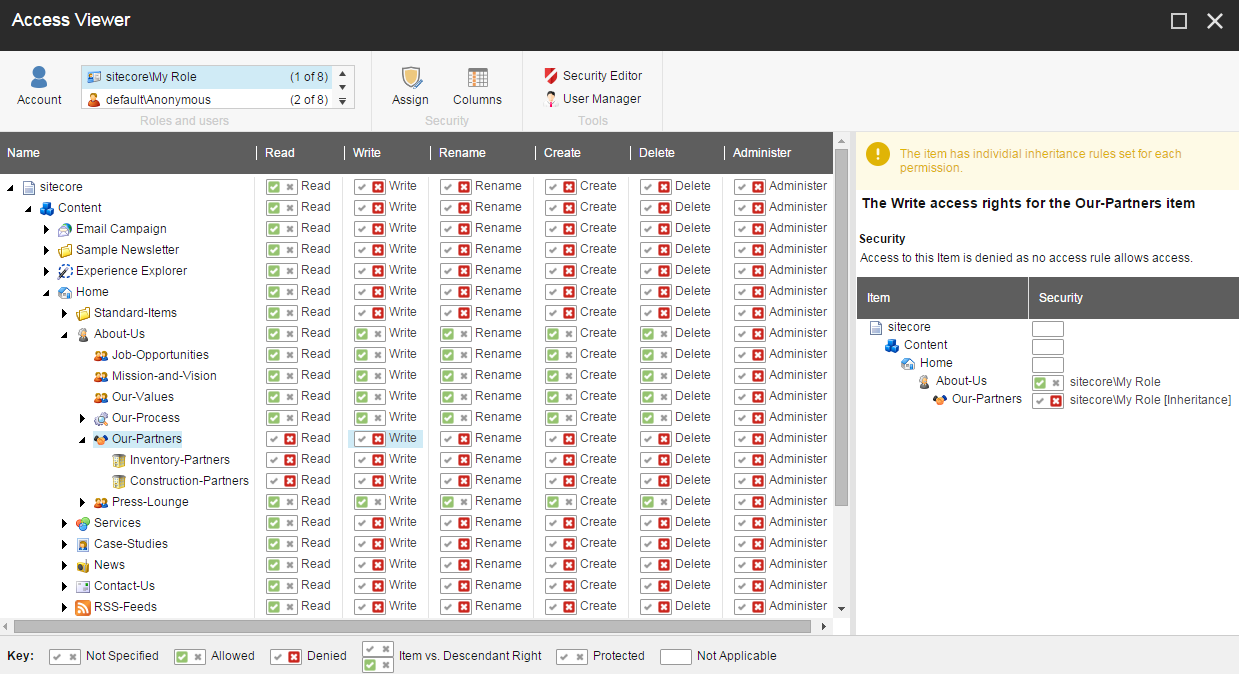
アクセスビューアでは、セキュリティエディターの設定がAbout-Us項目の子孫のアクセス権にどのように影響するかを見ることができます。
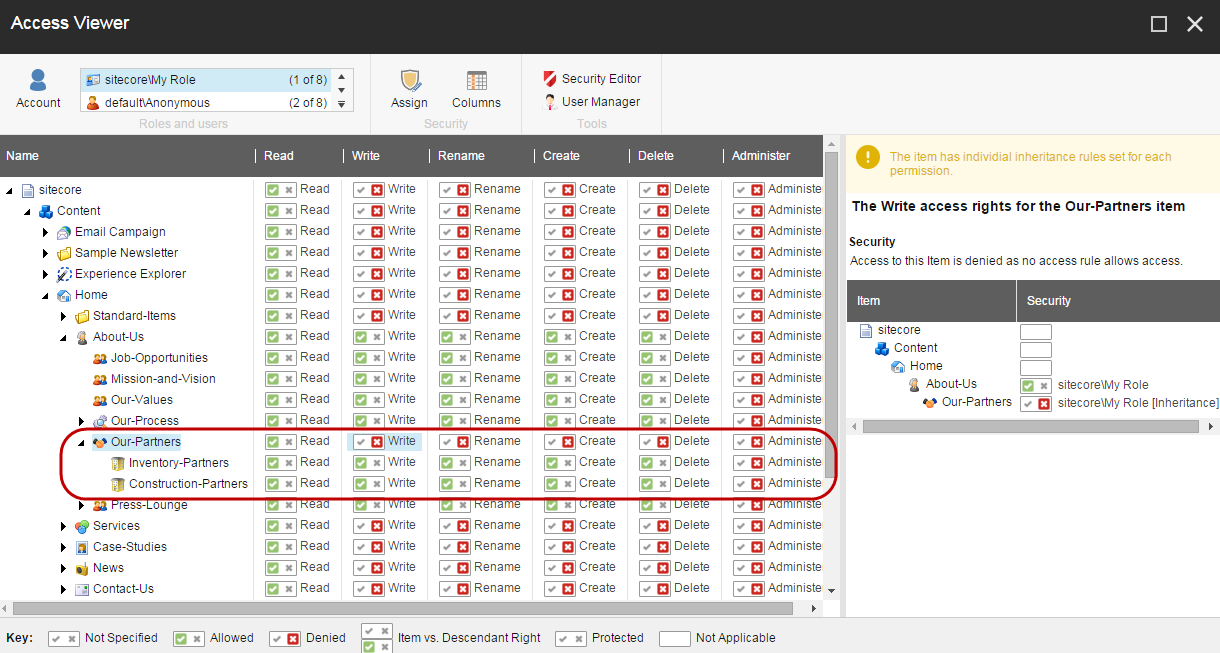
この例では、My RoleアカウントはOur-Partnersのアイテムやそのサブアイテムにアクセスできなくなり、Press-Loungeのアイテムは先祖のアクセス権を継承できるため、My Roleアカウントはそのアイテムへのアクセス権を持ち続けます。
特定の項目に対してアクセス権がどのように付与または拒否されたかの詳細を見るには、アクセス右をクリックすると、アクセスビューアの右側のペインに詳細が表示されます。この例では、Our-Partners項目のWriteアクセス権はAbout-Us項目から設定を継承する権利を拒否されています。
!注継承アクセス権は、ユーザーが他のロールのメンバーでアイテムへのアクセスを許可している場合、そのアイテムへのアクセスを拒否しません。さらに、アイテムに明示的に割り当てられたアクセス権は、継承設定を覆します。
アカウントにアイテムへのアクセス権を付与し、子孫には拒否します
この例では、アイテムへのアクセス権を付与する一方で、そのアイテムの子孫には拒否する方法を説明しています。例えば、My RoleアカウントにOur-Partnersアイテムの全アクセス権を付与し、Inventory-PartnersおよびConstruction-Partnersの子孫には読み取り権限以外のすべてを拒否できます。
これを行うには、「 セキュリティ権限を割り当て る」ダイアログボックスの「Our-Partners」項目にアクセス権を明示的に割り当てる必要があります:
-
「 権限の」 セクションでは、子孫が読み取りアクセス権を継承できるようにします。この設定は「 継承 」セクションの設定を上書きします。
-
相続セクションでは、子孫のみ(アイテム自体は)親アイテムからアクセス権を継承できないようにします。
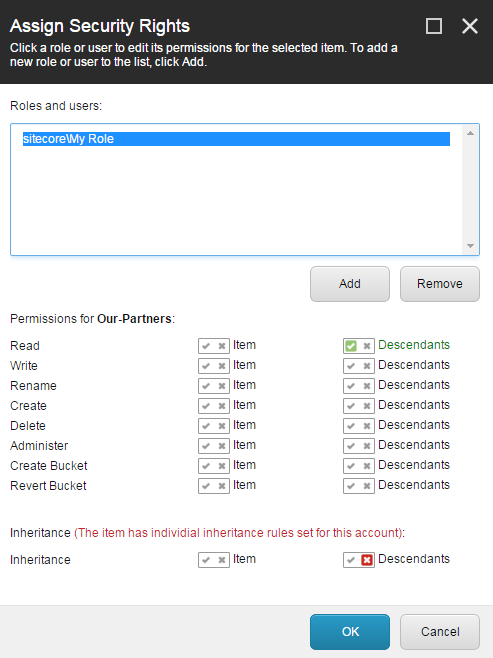
セキュリティエディターでは、Our-Partnersアイテムのアクセス権を示す2つのアイコンが、そのアイテムおよびその子孫に対して異なるアクセス権と継承設定を指定したことを示しています。上のアイコンはアイテムのアクセス権を示し、下のアイコンはその子孫のアクセス権を示しています。この例では、My RoleアカウントはOur-Partnersアイテムに対して完全なアクセス権を持っていますが、その子孫に対しては読み取りアクセス権のみを持っています。
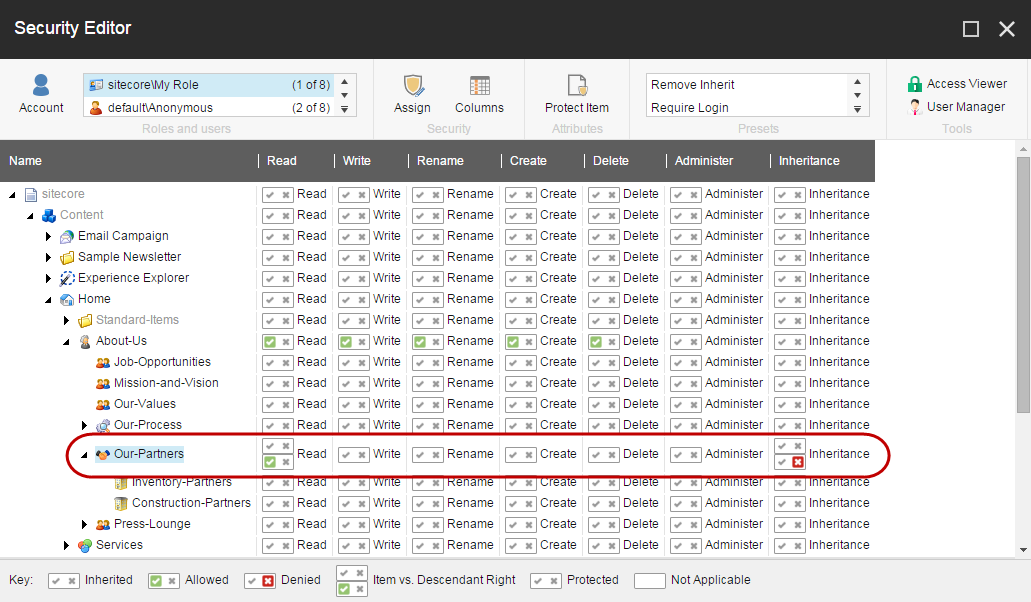
Access Viewerで右のアクセスをクリックすると、右側のペインで設定の詳細を確認できます:
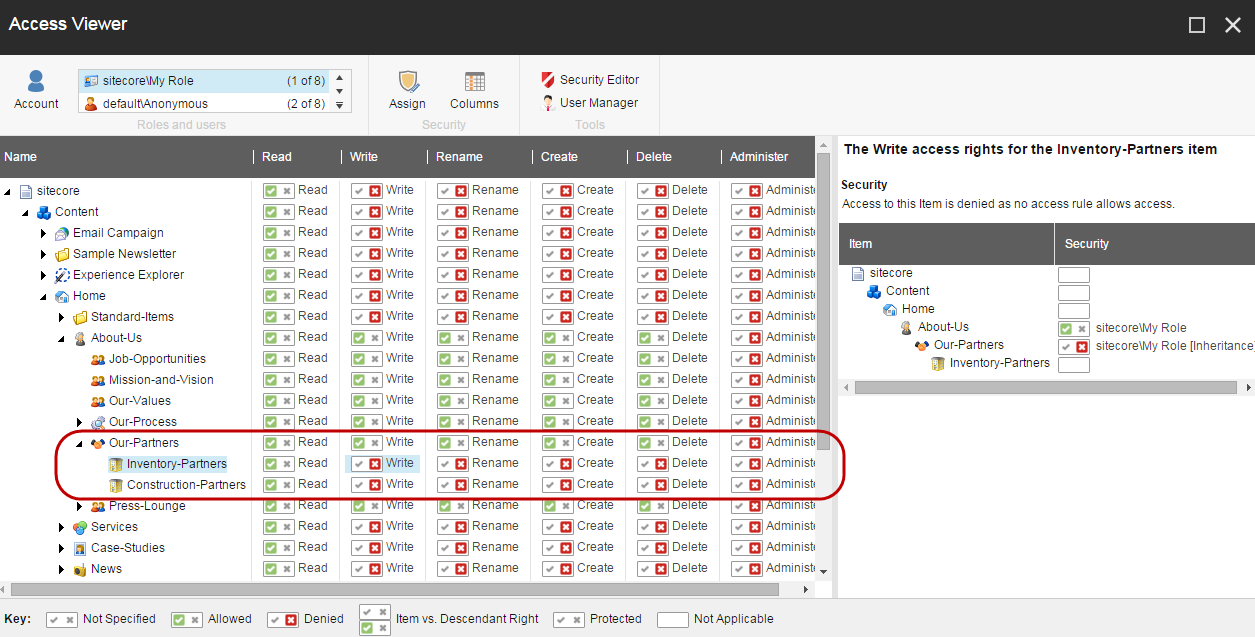
アカウントにアイテムへのアクセス権を拒否し、その子孫に付与する場合
この例では、継承アクセス権を使ってセキュリティアカウントがアイテムの子孫にはアクセス権を持つが、アイテム自体にはアクセス権を持たないようにする方法を説明しています。例えば、My RoleアカウントのOur-Partnersアイテムへのアクセス権を拒否しつつ、Inventory-PartnersおよびConstruction-Partnersの子孫にはアカウントの完全なアクセスを許可することができます。
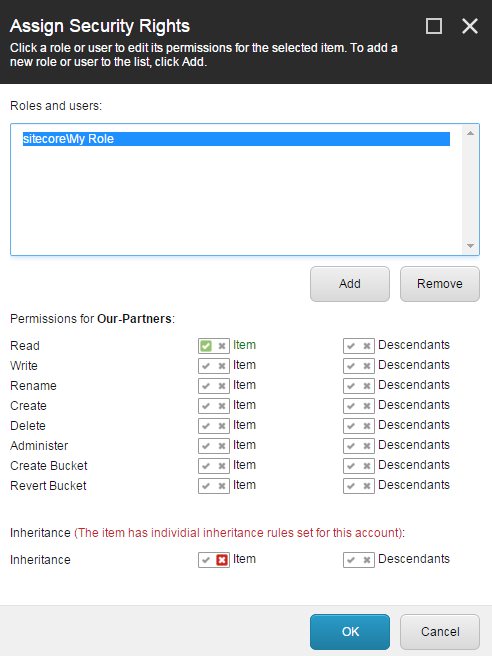
これを行うには、「 セキュリティ権限を割り当て る」ダイアログボックスの「Our-Partners」項目にアクセス権を明示的に割り当てます:
-
「 Permissions for 」 セクションで、アイテムの読み取り権限を付与します。この設定は「 継承 」セクションの設定を上回ります。
-
継承セクションでは、アイテムのみがアクセス権を継承する権利を否定し、子孫は認めません。
アクセスビューアでは設定の詳細を確認できます。My RoleアカウントはOur-Partnersアイテムの完全なアクセス権を持ちませんが、その2つの子孫には完全アクセス権を持っています。これは、各アイテムのアクセス権を拒否・付与することなく、継承権のみを使用することで効率的に実現できます。