Azure Application Gatewayを使ってContent Deliveryサーバーを保護する方法
このページの翻訳はAIによって自動的に行われました。可能な限り正確な翻訳を心掛けていますが、原文と異なる表現や解釈が含まれる場合があります。正確で公式な情報については、必ず英語の原文をご参照ください。
Azure Application Gatewayは、アプリケーション層(OSIレベル7)のロードバランシングを提供するウェブトラフィックのロードバランサーであり、Web Application Firewall(WAF)を含みます。Application GatewayはAzureによって完全に管理されるスケーラブルなサービスを提供します。
WAFはアプリケーションゲートウェイの機能で、一般的な脆弱性やエクスプロイトからウェブアプリケーションを集中保護します。WAFはOpen Web Application Security Project(OWASP)コアルールセット3.0または2.2.9のルールに基づいています。
!注WAFおよびApplication GatewayはContent Delivery server(CD)と互換性があります。Content Management (CM)サーバーとは互換性がありません。
以下の展開トポロジーは、WAFが最も一般的な脆弱性やエクスプロイトからウェブアプリケーションを集中型のインバウンド保護を提供する方法を示しています。
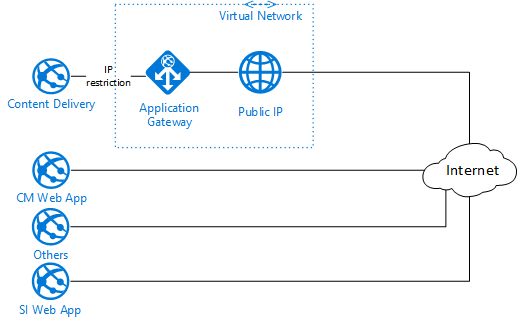
展開
アプリケーションゲートウェイを利用するとは、以下のことを意味します:
- すべてのサービスは一般公開されています
- あなたのContent Delivery(CD)サーバーは、Webアプリ上でWAFおよびIP制限のもとで動作しています。これにより、アプリケーションゲートウェイからのアクセスのみが制限されます
- 他のサービスのIPを制限することもできます
制限
以下はWAFおよびアプリケーションゲートウェイの制限事項一覧です:
-
WAF SKUでオートスケーリングはまだ利用できません。WAFはAutoscalingモードではなくFixed capacityモードに設定する必要があります。もしオートスケーリングのゾーン冗長アプリケーションゲートウェイを作成する必要がある場合は、Application Gatewayのオートスケーリングチュートリアルの指示に従ってください。
!注アプリケーションゲートウェイとWAFは 、パブリックプレビューでWAFバージョン2のSKUティアで利用可能です。WAFバージョン2ティアは以下を提供します:
-
パフォーマンスの向上。
-
オートスケーリングゾーン冗長性や静的VIP対応などの重要な新機能のサポート。
-
-
WAF層を有効にしたApplication Gatewayを使用すると、動的IPアドレスのみがサポートされます。動的IPは、Application Gatewayを手動で再起動しない限り変わりません。そのため、Content Delivery Web Appで設定したIPフィルターが古くなる可能性があります。
!注これはWAFティアにのみ適用され、WAF 2ティアには適用されません。高可用性と静的IPが必要な場合は、WAFバージョン2を使用してください。
-
WAFとApplication GatewayはCDと互換性がありますが、Content Management (CM)サーバーとは互換性がありません。