セキュリティアカウントにアクセス権を割り当てる
このページの翻訳はAIによって自動的に行われました。可能な限り正確な翻訳を心掛けていますが、原文と異なる表現や解釈が含まれる場合があります。正確で公式な情報については、必ず英語の原文をご参照ください。
セキュリティアカウントにはアイテムごとにアクセス権を割り当てます。しかし、アイテムは常に親アイテムに割り当てられたアクセス権を継承します。これにより、コンテンツツリー内の各アイテムに必ずしもアクセス権を割り当てる必要がないため、セキュリティシステムの管理が容易になります。代わりに、親項目のアクセス権を割り当て管理し、その子孫がこれらのアクセス権を継承できるかどうかを指定するだけで済みます。
セキュリティアカウントにアクセス権を割り当てる
ロールやユーザーにアクセス権を割り当てるには:
-
SitecoreAIのホームページで 「設定」をクリックし、設定タブで 「 セキュリティエディター」をクリックしてください。
-
セキュリティエディターの 「役割とユーザー 」グループで、アクセス権を割り当てたいユーザーまたは役割(例えばAnonymous)をクリックします。
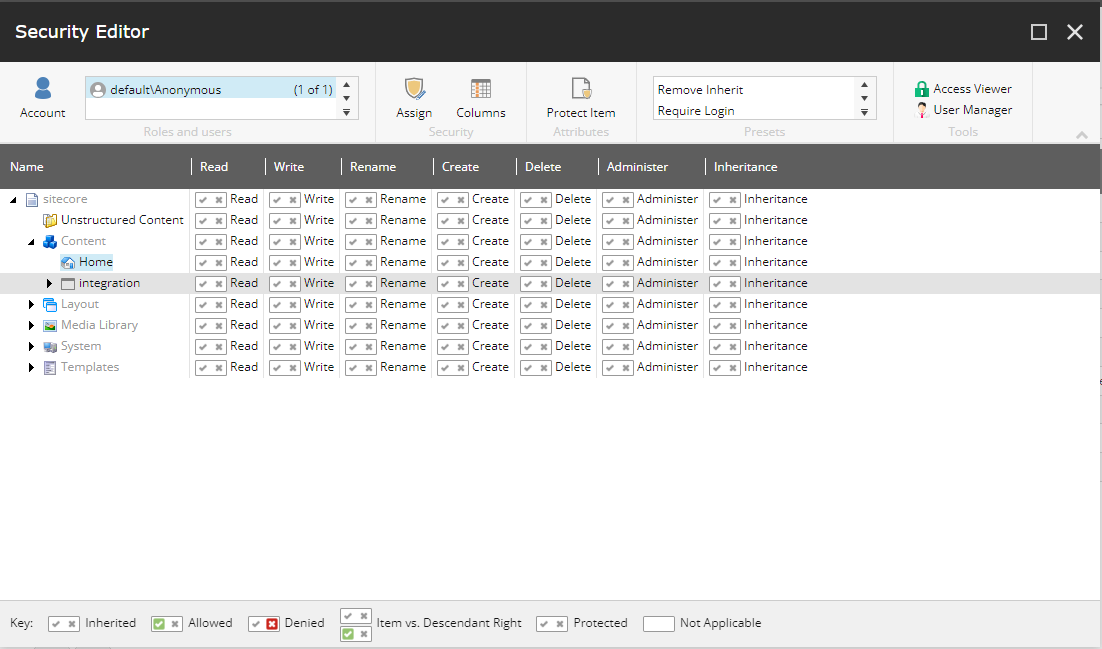
!注該当するアカウントがフィールドに表示されない場合は、「アカウント」をクリックし、「アカウントを追加」ダイアログボックスで該当するユーザーまたは役割に移動し、「OK」をクリックしてください。
Sitecore以外のドメインを選択する場合、Languagesノードの基本ロールまたはそのドメインのEveryoneロールの読み書き権限を設定しなければなりません。
-
コンテンツツリーで、セキュリティアカウントにアクセス権を与えたい項目をクリックします。
-
アイテムへのアクセス権(読み取り、書き込み、名前変更、作成、削除、管理、継承)ごとに、
 をクリックして付与し、セキュリティアカウントにアクセス権を拒否するには
 をクリックしてください。
!注Sitecore/Everyoneの役割はすべてのユーザーと役割に割り当てられており、デフォルトですべてのアイテムに読み込みアクセス権を持っています。
-
リボン内の 属性 および プリセット グループで、アイテムに追加のセキュリティ権限を指定します:
- 相続を除去 – これにより「*」(全員)役割の継承右が拒否されます。このようにして、アイテムやその子孫は親アイテムからいかなるセキュリティ権も相続しません。
- ログインを要求 する – これにより、エクストラネット/匿名ユーザーの読み取りアクセスが拒否されます。このようにして、アイテムやその子孫にアクセスするためにエクストラネットログインを要求できます。
- アイテム保護 – これにより、そのアイテムは編集できません。例えば、重要なアイテムをユーザーが誤って削除しないように保護することができます。管理者またはSitecoreクライアント構成の役割のメンバーであるユーザーのみが、アイテムを保護し、再度保護解除できます。
-
アクセスビューアで設定を確認してください。セキュリティエディターの ツール グループで「 アクセスビューア」をクリックします。
!注ユーザーは複数のロールのメンバーであり、そのロールがあなたが割り当てたアクセス権を上回るアクセス権を持つ場合もあります。
特定のアイテムにアクセス権を割り当てる
セキュリティエディターでは、セキュリティアカウントに対してコンテンツツリー内のアイテムへのアクセスを具体的に拒否できます。このようにして、アイテムが親アイテムから継承するアクセス権を覆すことができます。
特定のアイテムに対してロールのアクセス権を拒否するには:
-
セキュリティエディターの 「ロールとユーザー グループ」で、アクセスを許可または拒否したい役割またはユーザーをクリックします。
!注該当するアカウントがフィールドに表示されない場合は、「アカウント」をクリックし、「アカウントを追加」ダイアログボックスで該当するユーザーまたは役割に移動し、「OK」をクリックしてください。
-
コンテンツツリーで該当するアイテムをクリックし、セキュリティ グループで 「割り当て」をクリックします。
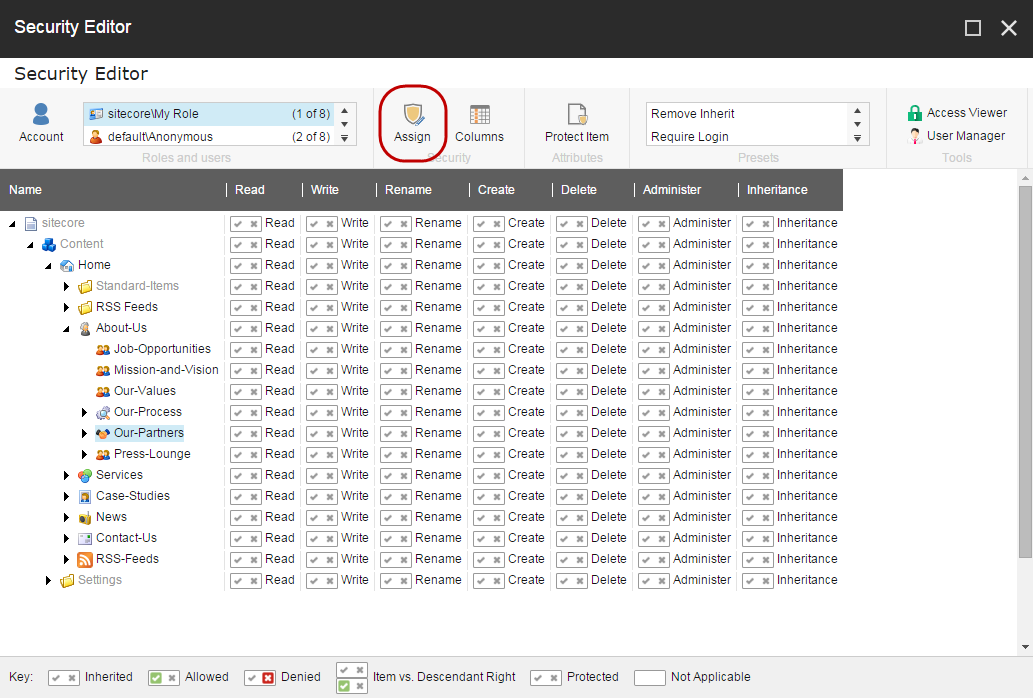
-
「セキュリティ権限の割り当て」ダイアログボックスの「権限の」セクションで、アイテムや子孫、または両方へのアクセスを許可または拒否します。
例えば、セキュリティアカウントの「Write and Rename access」のアクセス権をOur-Partnersのアイテムのみに拒否するには、アイテムアクセス権の
 をクリックしてください。これにより、Our-Partnersアイテムおよびその子孫の継承されたアクセス権が上書きされます。Our-Partnersのサブアイテムに対して「書き込みおよびリネーム」のアクセス権を許可するには、
 をクリックして「Descendants」アクセス権をご覧ください。
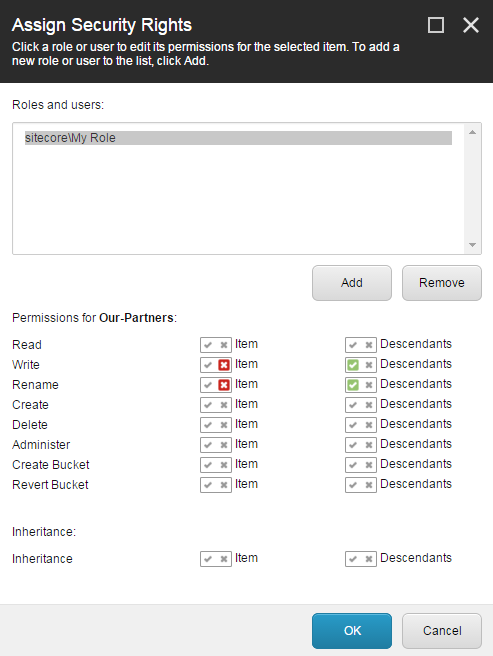
!注「セキュリティ権限の割り当て」ダイアログでは、継承したアクセス権と異なるアクセス権を付与または拒否するだけで済みます。
-
アクセスビューアで設定を確認し、子孫に設定した結果も確認できます。セキュリティエディターの ツール グループで「 アクセスビューア」をクリックします。
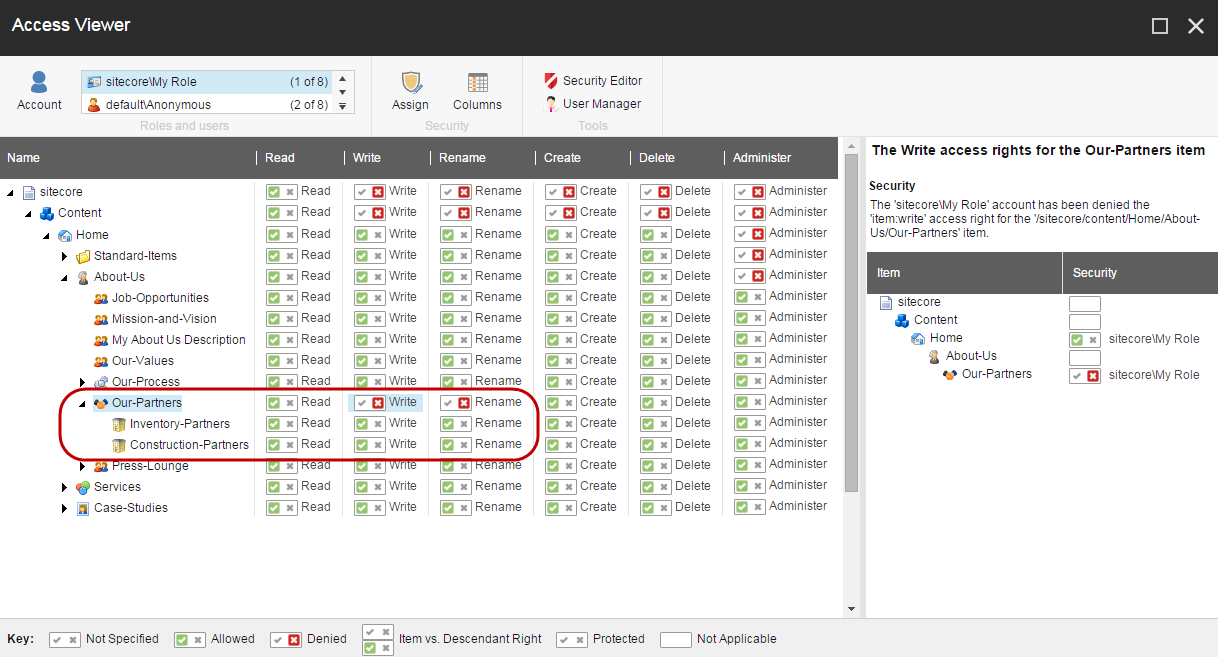
!注ユーザーが複数のロールのメンバーであることを覚えておいてください。これらのロールは、あなたが割り当てたアクセス権を上回るアクセス権を持つことがあります。
複数のアイテムにアクセス権を割り当てる
Sitecoreの検索機能を使うことで、複数のアイテムに同時に同じアクセス権を割り当てることができます。例えば、隠されたアイテムを含むアイテムバケットを使う場合、検索機能を使ってこれらの隠されたアイテムにアクセス権と継承を割り当てることができます。
複数のアイテムにアクセス権を割り当てる:
-
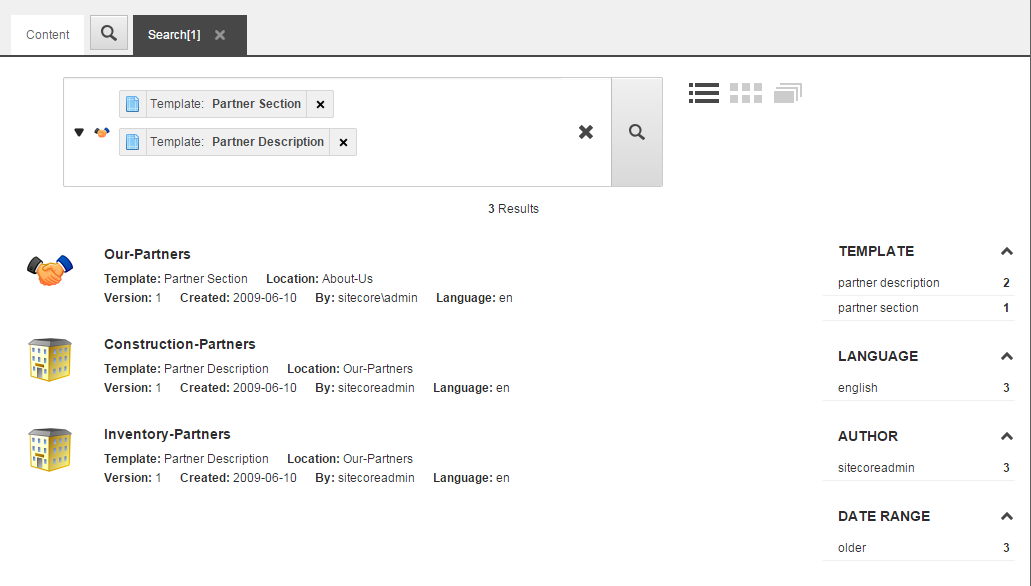
コンテンツエディターで 検索を作成し 、セキュリティルールを割り当てたいアイテムだけに絞り込みます。
-
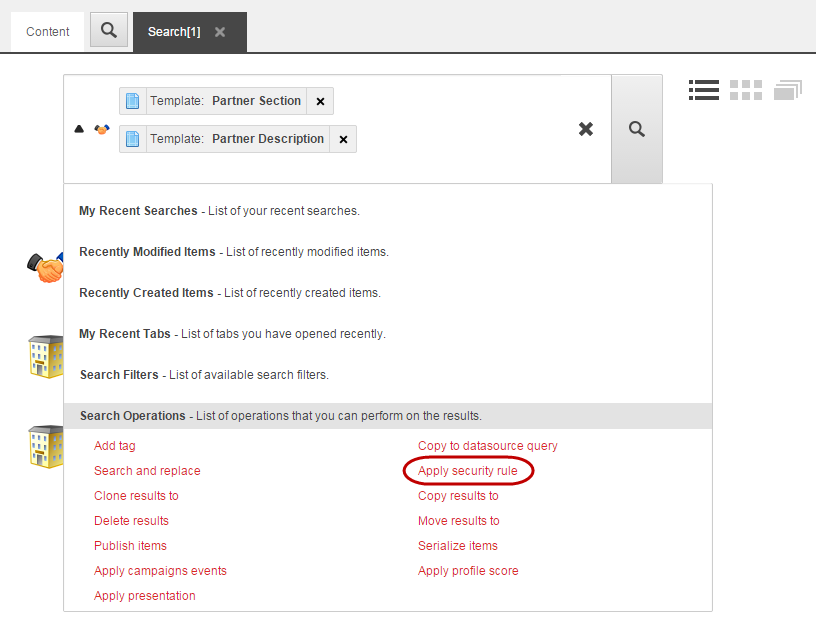
検索フィールドの左側にあるドロップダウン矢印をクリックし、「 Search Operations」をクリックし、「 セキュリティルールを適用」をクリックします。
-
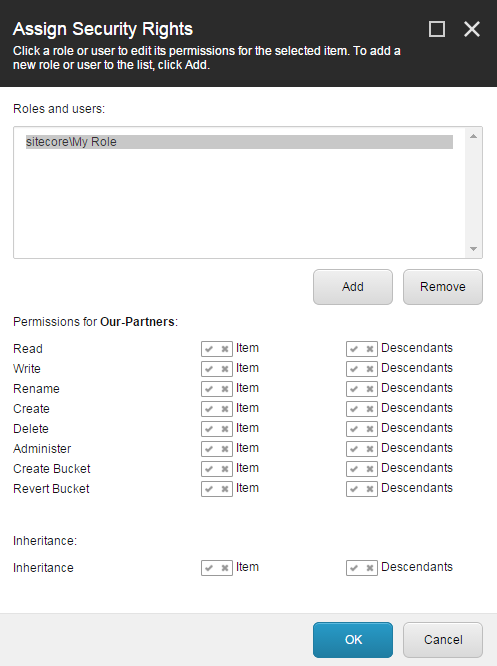
「セキュリティ権限の割り当て」ダイアログボックスの「役割とユーザー」セクションで、セキュリティ権限を割り当てたいアカウントをクリックします。
!注該当するアカウントがリストにない場合は、「追加」をクリックして該当するアカウントをリストに追加してください。
-
「 Permissions for 」セクションで、関連するセキュリティ権限のアイコン
 または
 をクリックし、**その後「OK」**をクリックします。
!重要Permissions forセクションでは検索結果の最初の項目にアクセス権が割り当てられていると示されていますが、実際には検索結果に含まれるすべての項目に割り当てられています。
-
アクセスビューアのセキュリティエディターの ツール グループで設定を確認するには、アクセスビューアをクリックしてください。
!注ユーザーが複数のロールのメンバーであるか、クレームマッピングを通じてロールを割り当てることもでき、そのマッピングはあなたが割り当てたアクセス権を覆すアクセス権を持つこともあります。