アクセス権の割り当て
このページの翻訳はAIによって自動的に行われました。可能な限り正確な翻訳を心掛けていますが、原文と異なる表現や解釈が含まれる場合があります。正確で公式な情報については、必ず英語の原文をご参照ください。
SitecoreAIでは、セキュリティアカウントにアクセス権を割り当て、ユーザーがSitecoreAIのアイテムや機能にアクセスできる範囲を決定できます。例えば、セキュリティアカウントのアクセス権によって、ユーザーや役割がアイテムの作成、削除、ワークフローへのプッシュの権利を決定できます。
各アクセス権には3つの設定のいずれかがあります。それらは以下の通りです:
- 許可 – 選択したアカウントに関連するアクセス権を付与します。
- 拒否 – 選択したアカウントのアクセス権を拒否します。
- 相続 – アクセス権を付与も拒否もしません。代わりに、この設定を使って親項目に割り当てられたアクセス権を継承する権利を許可または拒否することができます。
SitecoreAIでは、アイテムにアクセス権を割り当てると、コンテンツツリー内の親アイテムに割り当てられたアクセス権を必ず継承します。しかし、必要なら、そのアイテムに特定のアクセス権を割り当てたり、相続権を否定したりして、相続権を覆すこともできます。
ユーザーではなくロールにアクセス権を割り当てる
ユーザーとロールの両方にアクセス権を割り当てることができます。しかし、ユーザーをロールのメンバーにし、アクセス権をユーザーではなくロールに割り当てれば、メンテナンスが簡素化されます。このようにして、複数のユーザーに対して、メンバーシップをロールごとに割り当てたり削除したりして、個々のユーザーアカウントごとに割り当てたり取り消したりするのが可能になります。
例えば、従業員が会社を辞めたり別の部署に異動した場合、単に特定の役割から外し、別の部署のメンバーにするだけです。同様に、新しい従業員を採用する際には、該当するアクセス権を持つ役割のメンバーにすればよいのです。
ロールにのみアクセス権を割り当てることで、必要に応じてユーザーの個別アクセス権を管理しやすくなります。例えば、特定のアイテムに一定期間アクセスできるようにしたい場合、そのユーザーが属するすべての役割を調べる必要はなく、ユーザーのセキュリティアカウントに該当するアクセス権を付与するだけです。この設定は、ユーザーが所属するロールに指定されたアクセス権を上書きします。標準設定に戻すには、ユーザーのセキュリティアカウントから指定されたアクセス権を削除するだけです。
アクセス権の対立
ユーザーは多くの異なるロールのメンバーであり、ロールは他のロールのメンバーであることも可能です。あるロールが別のロールのメンバーである場合、両方のロールのアクセス権が統合され、これらのロールのメンバーであるユーザーに両方のロールの累積アクセス権が与えられます。
ユーザーアカウントとロール間でアクセス権が競合する場合、以下の一般的なルールが適用されます:
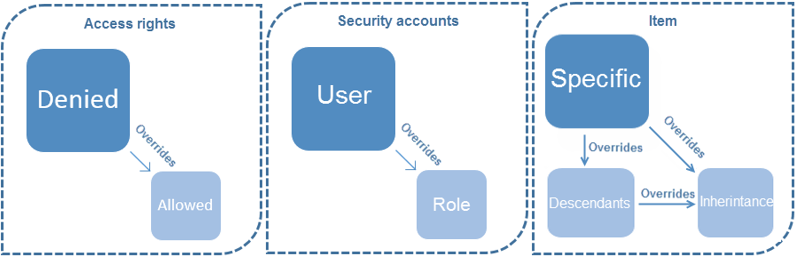
-
アクセス権 – 拒否は上書きを許可しています。
-
セキュリティアカウント – ユーザーアカウントに割り当てられたアクセス権は、役割に割り当てられたアクセス権を上書きします。
-
アイテム – 親項目の子孫に指定されたアクセス権を上書きする項目に特化したアクセス権。
特定のアイテムやその子孫に割り当てられたアクセス権は、相続権を上書きします。
統治
例
アクセス権が明示されていない場合、それは拒否されます。
アクセス権のデフォルト値は「拒否」です。したがって、あるアイテムにアクセス権が指定されていなければ、セキュリティアカウントはそのアイテムにアクセスできません。
継承アクセス権について何も指定がなければ、継承は許可されます。
相続アクセス権のデフォルト値は「許可」です。したがって、継承が拒否されなければ、そのアイテムは祖先からアクセス権を継承します。
却下された上書きは許可されます。
ユーザーが2つの役割のメンバーであり、1つは明示的にアイテムへのアクセス権を付与し、もう1つは明示的に同じアクセス権を拒否している場合、そのアクセス権は拒否されます。これは相続権にも当てはまります。
ユーザーアカウントに割り当てられたアクセス権は、役割に割り当てられたアクセス権を覆します。
ユーザーアカウントに対してはアイテムへのアクセス権が付与され、そのメンバーである役割では拒否された場合、そのユーザーにアクセス権が付与されます。
ユーザーアカウントのアイテムに割り当てられたアクセス権は、そのユーザーが所属する役割のアイテムに割り当てられたアクセス権を優先します。
ユーザーが複数のロールのメンバーであり、そのうちの1つが特定のアイテムへのアクセス権を明確に拒否された場合、そのアクセス権は拒否されます。しかし、ユーザーのセキュリティアカウントに同じアイテムへの同じアクセス権が明確に付与されている場合、そのアクセス権はユーザーに付与されます。
ユーザーアカウントに特定のアクセス権を割り当てることは、そのユーザーが所属する役割に明確に割り当てられたアクセス権を覆すものです。
ユーザーアカウントのアクセス権が特定のアイテムの子孫に明確に付与され、そのユーザーのメンバーであるロールの一つがその子孫に対して明確に拒否されたアクセス権を持っている場合、そのアクセス権は子孫に付与されます。
アイテムに対してユーザーまたはロールに特別に付与されたアクセス権は、継承アクセス権および親アイテムの子孫に割り当てられた権利を覆します。
ユーザーが2つの役割のメンバーであり、1つはアイテムのアクセス権を継承できない役割、もう1つは明示的に同じアクセス権を付与する場合、そのユーザーにアクセス権が付与されます。