FIPSを有効にする
このページの翻訳はAIによって自動的に行われました。可能な限り正確な翻訳を心掛けていますが、原文と異なる表現や解釈が含まれる場合があります。正確で公式な情報については、必ず英語の原文をご参照ください。
!注XPのサービスロール、xConnectはこの機能をサポートしていません。
Windowsで「 暗号化、ハッシュ、署名のためのFIPS準拠アルゴリズム 使用」セキュリティポリシーオプションを有効にする場合、Sitecoreで正しい暗号クラスを有効にする必要があります。
このトピックでは、以下の方法を説明します:
Sitecore FIPSサポートを有効にする
Sitecore FIPSサポートを有効にするには:
-
Sitecoreインスタンスの /Website/binフォルダにアクセスしてください。
-
Sitecore.Kernel.dllファイルを右クリックしてからプロパティをクリックします。
-
詳細タブで、ファイルバージョンプロパティの値に注目してください:
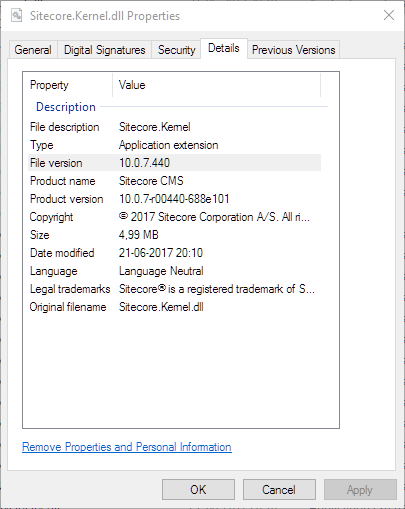
-
machine.configファイルを開きます。このファイルは32ビットシステムと64ビットシステムで異なるフォルダに分かれています。
- 32ビットシステムでは、 %windir%\Microsoft.NET\Framework\
\Config\machine.config フォルダに入っています。 - 64ビットシステムでは、 %windir%\Microsoft.NET\Framework64\
\Config\machine.config フォルダに入っています。
- 32ビットシステムでは、 %windir%\Microsoft.NET\Framework\
-
ファイルに次のノードを追加します:
ステップ3で記載したファイルバージョンの値(Sitecore.Kernel.Version(XX.X.X.XXXX)として使います。
-
オプションとして、インターネット情報サービスをリセットしてください。
WebAppでFIPSの暗号化を追加する
WebApp自体のマシンレベルでWebAppを確実に調整することはできません。しかし、スケールアップしたい場合や別の場所にCDサーバーを設置したい場合、以下の例を使って同じ標準鍵を有効にしられます。すべての鍵は同じ暗号化を必要とします。
protected void Application_Start() { /* ... */
var mkType = typeof(MachineKeySection); var mkSection = ConfigurationManager.GetSection("system.web/machineKey") as MachineKeySection; var rwMethod = mkType.GetMethod("Reset", BindingFlags.NonPublic | BindingFlags.Instance);
var newConfig = new MachineKeySection(); newConfig.ApplicationName = mkSection.ApplicationName; newConfig.CompatibilityMode = mkSection.CompatibilityMode; newConfig.DataProtectorType = mkSection.DataProtectorType; newConfig.Validation = mkSection.Validation;
newConfig.ValidationKey = "XXXXXXXXXX"; newConfig.DecryptionKey = "XXXXXXXXXX"; newConfig.Decryption = "AES"; newConfig.ValidationAlgorithm = "SHA1";
rwMethod.Invoke(mkSection, new object { newConfig });
/* ... */ }