IPホワイトリストを有効にする
このページの翻訳はAIによって自動的に行われました。可能な限り正確な翻訳を心掛けていますが、原文と異なる表現や解釈が含まれる場合があります。正確で公式な情報については、必ず英語の原文をご参照ください。
Managed Cloud Containersでは、CD/CMフロントエンドホストに関連付けられた2つのAzure Web Application Firewall(WAF)ポリシーがあります。このトピックでは、IPアドレスと範囲のホワイトリストを有効にする方法について説明します。
IPホワイトリストを有効にするには:
-
インフラストラクチャリポジトリに行き、新しいブランチを作成します。
-
以下の内容で更新 /frontdoor/main.tf :
-
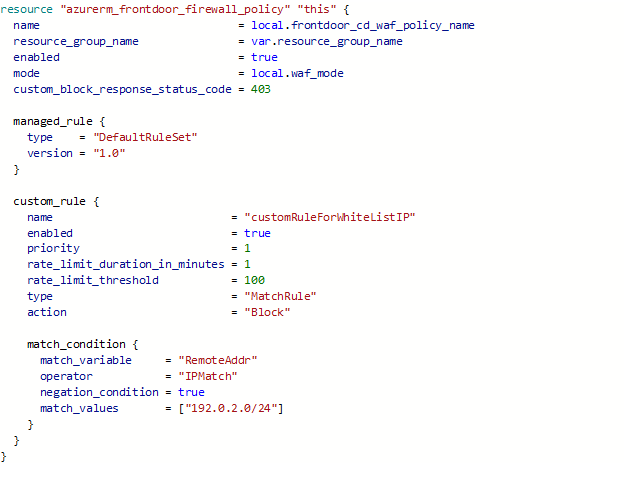
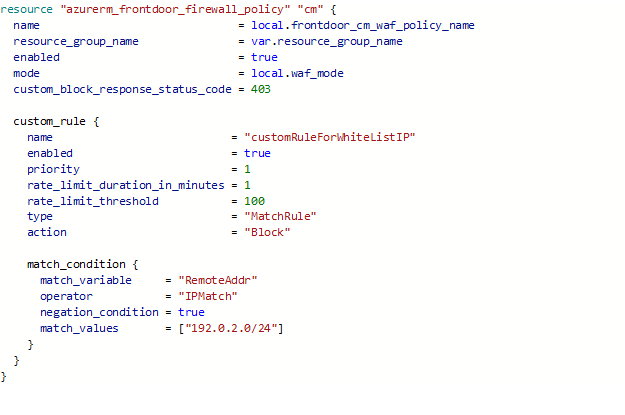
azurerm_frontdoor_firewall_policyでは、custom_ruleブロックに移動し、match-values "192.0.2.0/24"を自分の値に置き換えyour whitelisting IP address in CIDR format。
Azure Front Door Web Application Firewall Policyインスタンスの管理方法については、TerraformのAzureRMドキュメントをご覧ください。
-
azurerm_frontdoor_firewall_policyで、custom_ruleブロックに移動し、enabledをtrueに設定します。
例えば、CDの192.0.2.0/24ホワイトリスティングIPアドレスを適用する場合:
例えば、IPアドレス1.2.3.4のホワイトリストを適用する場合。CMの場合:
-
-
メインブランチとマージするためのプルリクエストを作成し、完了させます。
-
フロントドアパイプラインを実行し、パイプラインが正常に実行されることを確認します。