Kubernetesの秘密を追加してください
このページの翻訳はAIによって自動的に行われました。可能な限り正確な翻訳を心掛けていますが、原文と異なる表現や解釈が含まれる場合があります。正確で公式な情報については、必ず英語の原文をご参照ください。
Sitecore Managed Cloud設定は、Kubernetesシークレット(secretRef)を参照する環境変数によって提供されます。機密データはAzureキーボールトに保存され、Secrets Store CSIドライバーを通じてKubernetesシークレットにマウントされます。
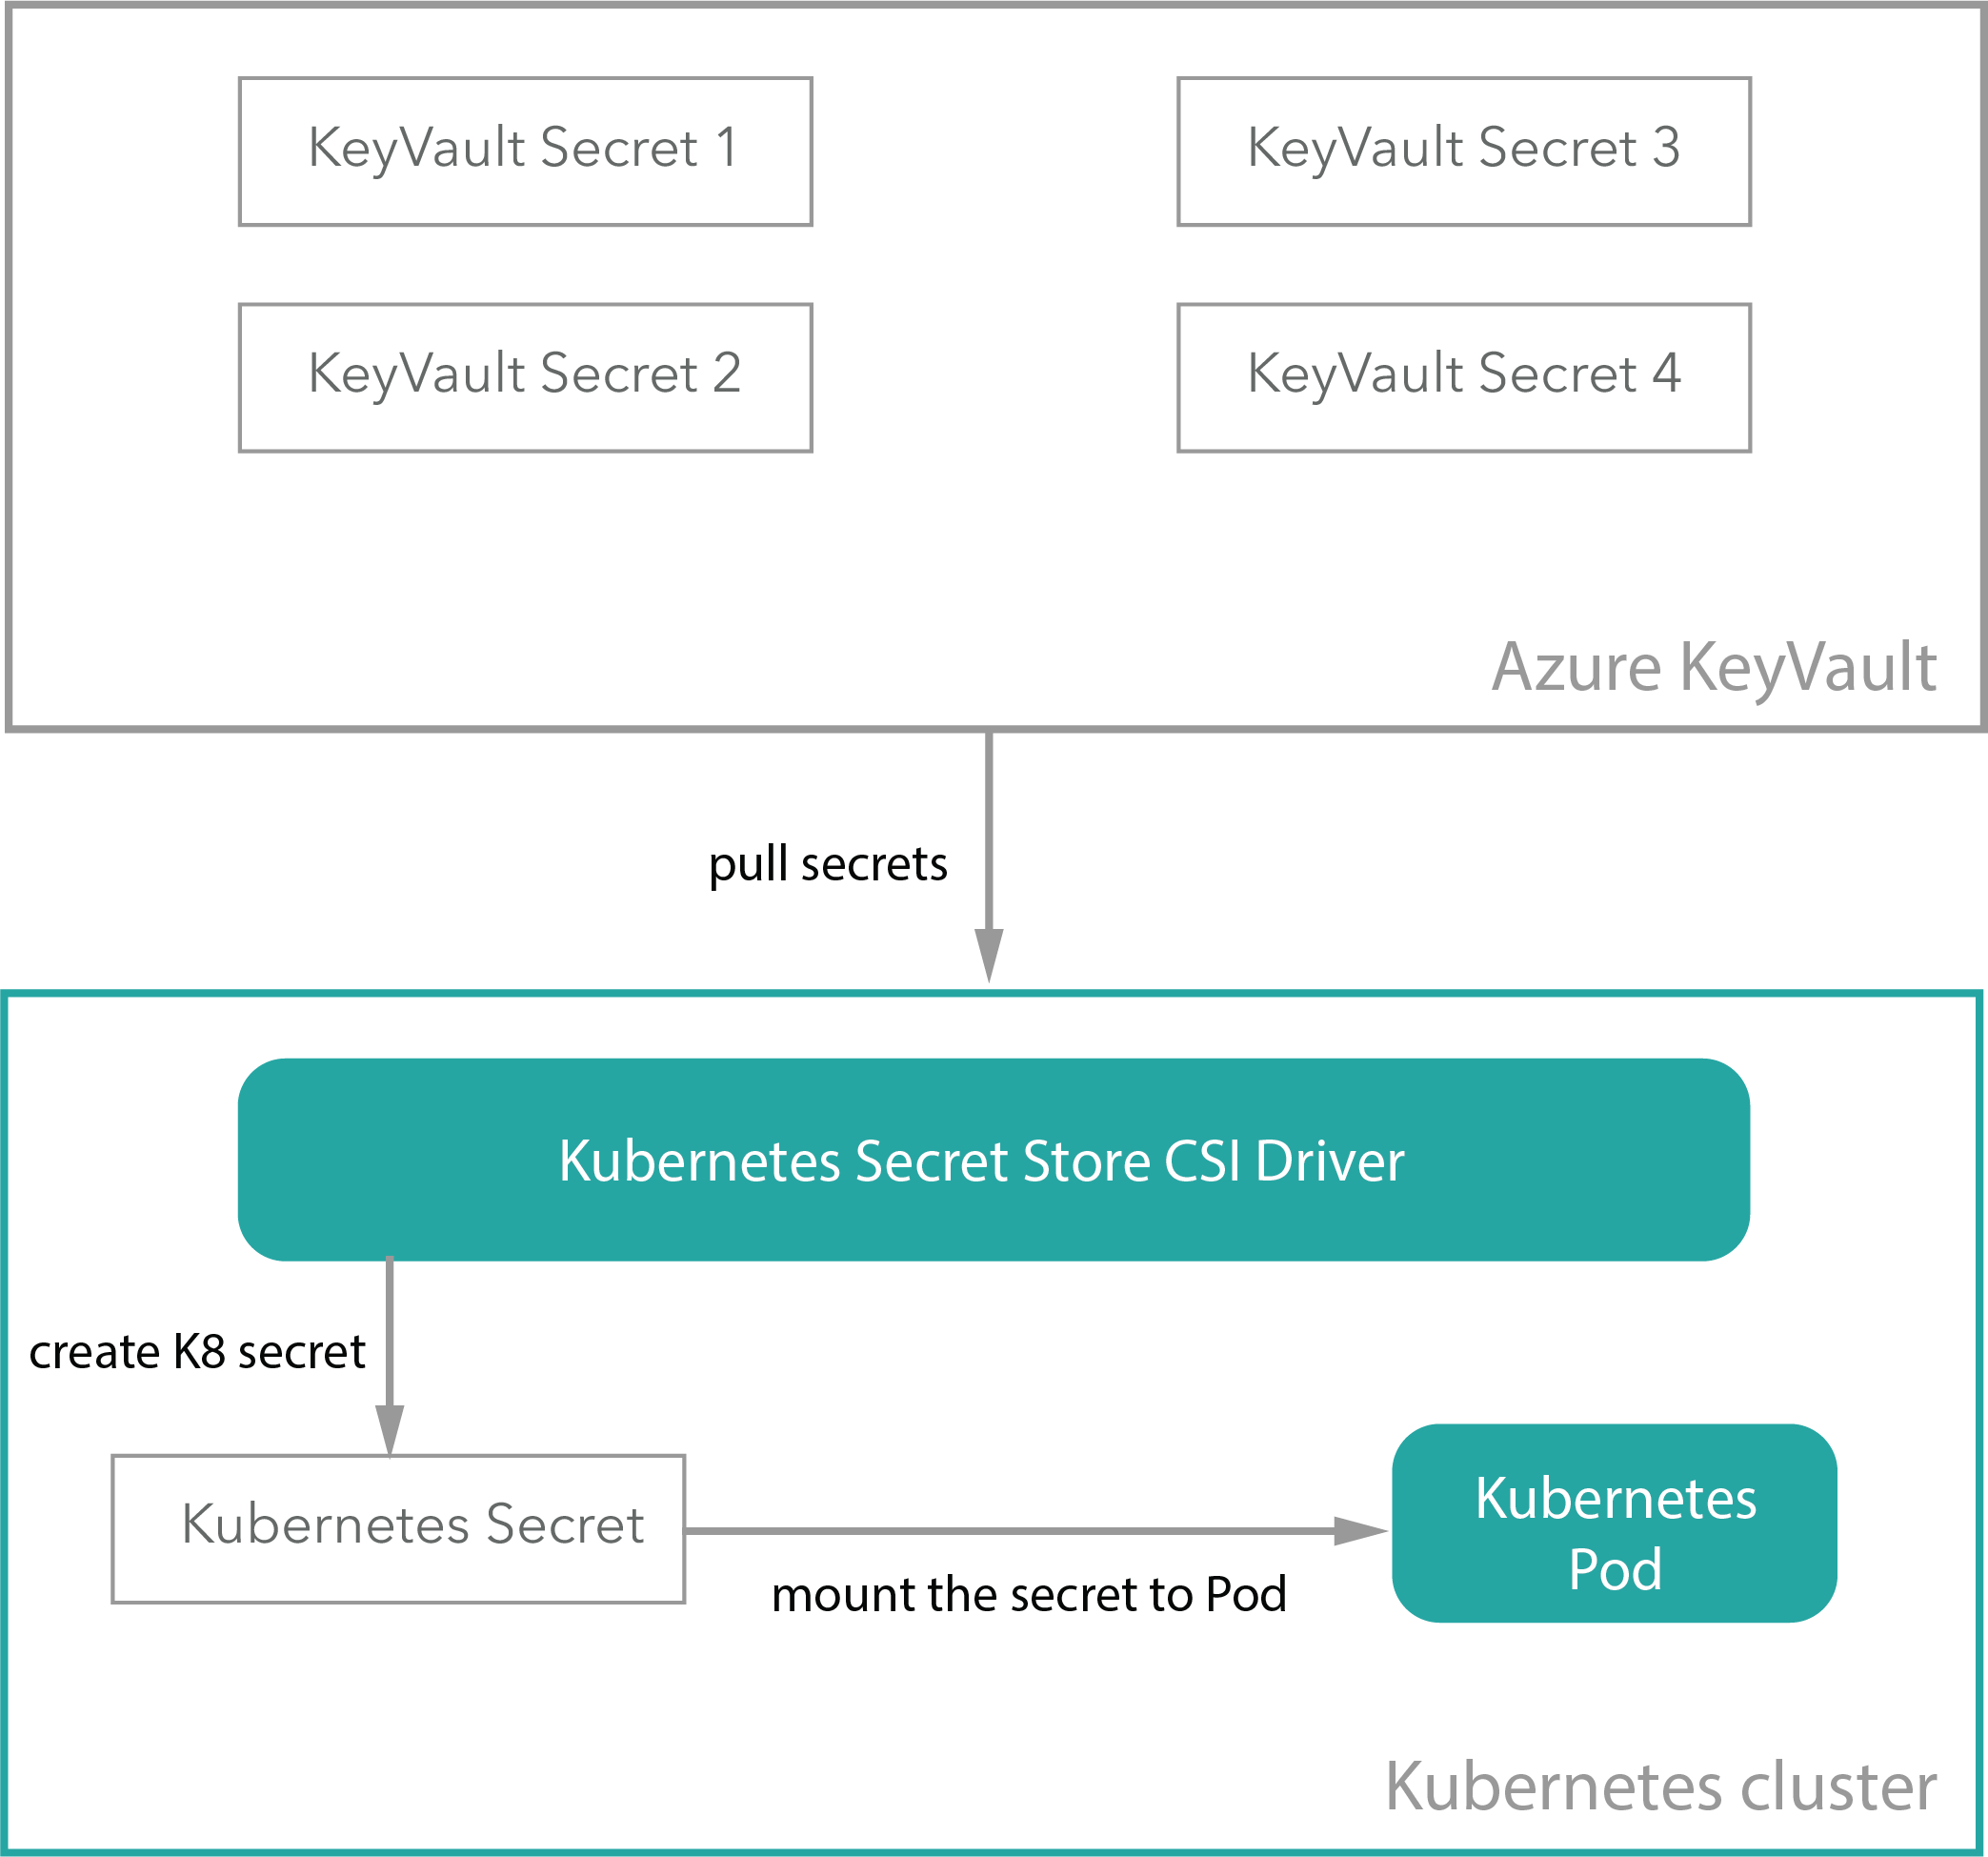
例えば、コンテナサービスの機密値を環境変数に渡すための新しいシークレットを作成すると良いでしょう。
秘密を追加または拡張するために:
-
Applicationリポジトリでroles/sitecore-{topology}/templates/に移動し、secrets.yamlファイルでspec.parameters.objectsセクションに移動して新しいシークレット参照を追加してください:
array:
- | objectName: {keyName of secret in Azure KeyVault} objectType: secret
新しい秘密を追加するには、以下を追加してください:
- data:
- key: {name of the kubernetes secret key} objectName: {keyName of secret in Azure KeyVault} secretName: {name of the Kubernetes secret} type: Opaque
spec.secretObjectsからの秘密を拡張するには、拡張したい適切な {secretName} を見つけます:
- data:
- key: {name of the kubernetes secret key} objectName: {keyName of secret in Azure KeyVault} secretName: {name of the Kubernetes secret} type: Opaque
新しい秘密がAzure KeyVaultとsecrets.yamlファイルに追加されたら、それをAKSのデプロイメントやポッド設定の参照として使用できます。以下は秘密設定の例です:
secrets.yaml'にはsitecore-hostnameという秘密があり、鍵はidとcm:
- data: - key: id objectName: sitecore-id-host-name - key: cm objectName: sitecore-cm-host-name secretName: sitecore-hostname
この秘密は/roles/sitecore-{topology}/overlays/id.yamlのid.yaml展開オーバーレイで使われます:
- name: SITECORE_HOSTNAME_ID valueFrom: secretKeyRef: key: id name: sitecore-hostname
他のデプロイメントにシークレットを追加する場合は、同じ手順に従ってください。
-
アプリケーションパイプラインを実行して変更を適用してください。
Azure KeyVaultの秘密値を更新すると、secrets-synchronizerポッドが自動的にAKSの秘密と同期します。